
8 protections de cybersécurité PME à prioriser
Un courriel de facture envoyé au mauvais moment, un mot de passe réutilisé ou un ordinateur portable oublié dans une voiture peuvent arrêter une petite entreprise plus vite qu’une panne de matériel. La cybersécurité PME n’est pas réservée aux grandes organisations avec une équipe TI complète. Elle concerne chaque entreprise qui utilise des courriels, un logiciel comptable, des paiements en ligne, des dossiers clients ou un réseau Wi-Fi.
Pour une PME de Sherbrooke, le vrai objectif n’est pas de multiplier les outils compliqués. Il faut réduire les risques les plus fréquents, garder les opérations en marche et pouvoir récupérer rapidement si un incident survient. Voici les protections qui font réellement une différence sur le terrain.
1. Protéger les comptes avant tout
Les comptes de courriel, de Microsoft 365, de Google Workspace, de banque et de logiciels de gestion sont des portes d’entrée très recherchées. Si un fraudeur prend le contrôle d’une adresse courriel d’entreprise, il peut envoyer de faux messages aux clients, modifier des coordonnées de paiement ou tenter d’accéder à d’autres services en réinitialisant des mots de passe.
Chaque employé doit avoir son propre compte. Un compte partagé comme « administration@ » peut sembler pratique, mais il rend les départs d’employés, les changements de permissions et la recherche d’erreurs beaucoup plus difficiles. Les accès doivent aussi correspondre au travail réel de la personne. Un commis n’a pas nécessairement besoin des mêmes droits qu’un propriétaire ou qu’une personne responsable de la paie.
Le mot de passe demeure utile, mais il ne suffit plus seul. Activez l’authentification multifacteur partout où elle est offerte, en priorité pour les courriels, les accès à distance et les plateformes financières. Le principe est simple : même si un mot de passe est volé, la connexion demande une confirmation supplémentaire sur un téléphone ou une application.
Un gestionnaire de mots de passe est souvent plus efficace qu’une politique qui exige des mots de passe impossibles à retenir. Il permet de créer des mots de passe longs et différents pour chaque service, sans remplir un cahier ou un fichier Excel laissé sur le bureau.
2. Faire des sauvegardes qui peuvent vraiment restaurer
Une sauvegarde qui n’a jamais été testée est une promesse, pas une solution. En cas de rançongiciel, de disque défectueux ou de suppression accidentelle, l’entreprise doit savoir quels fichiers peuvent être récupérés, dans quel délai et par qui.
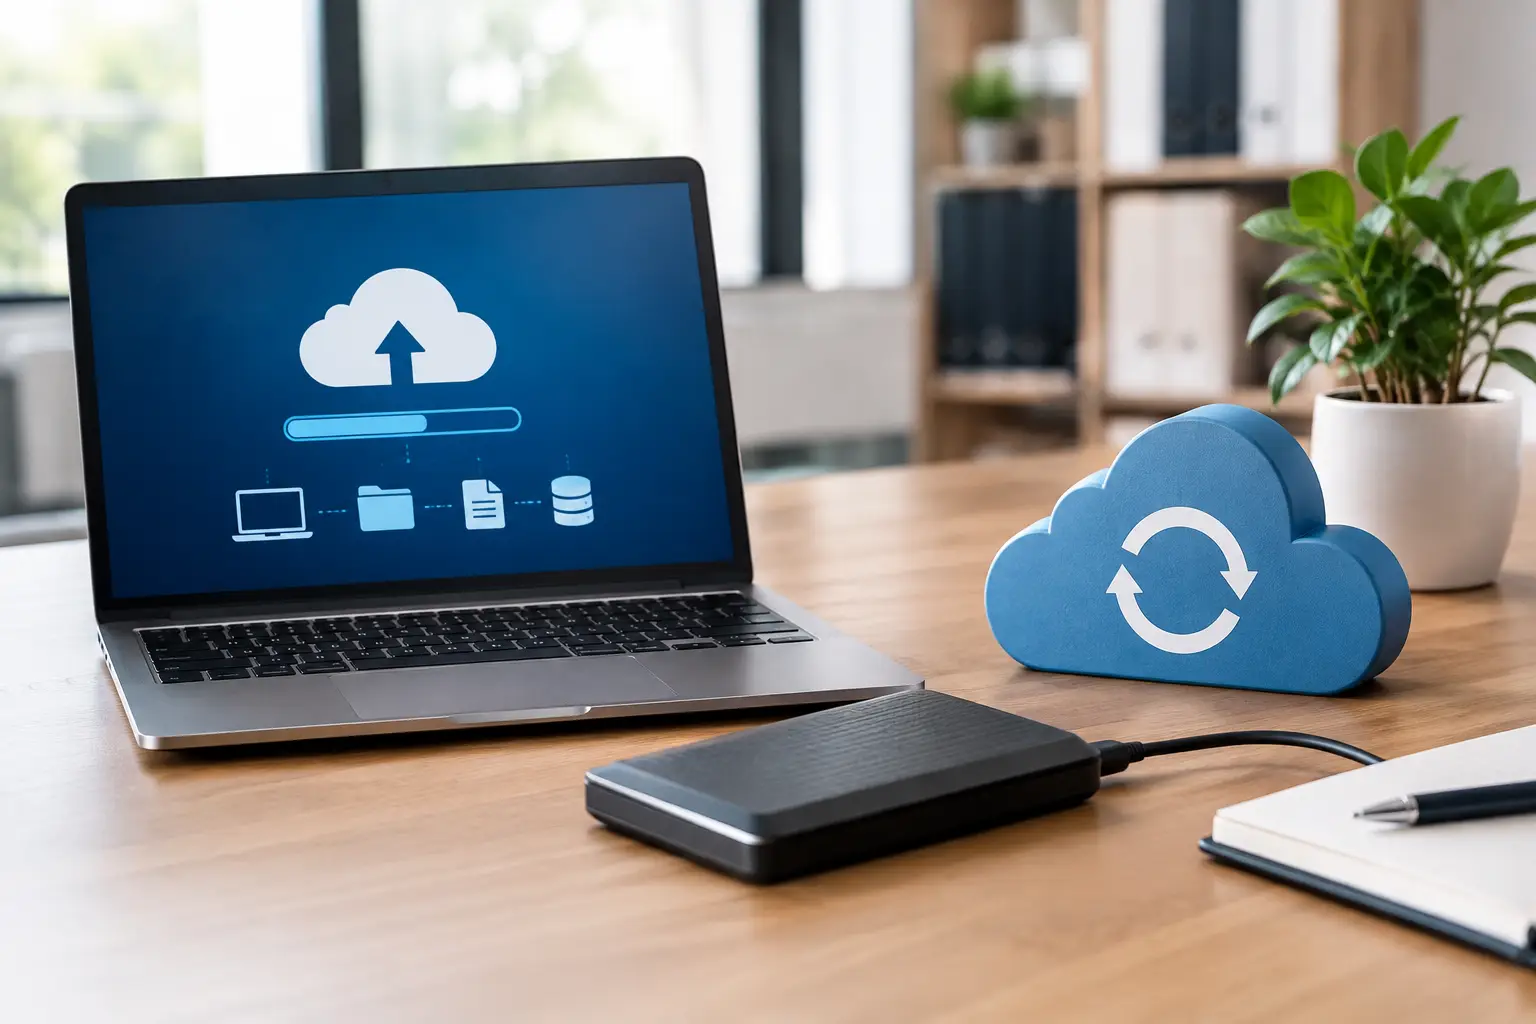
La règle pratique est de conserver plusieurs copies de vos données, sur des supports distincts, dont au moins une copie isolée du réseau principal. Une sauvegarde uniquement branchée au serveur ou à l’ordinateur risque d’être chiffrée en même temps que les fichiers de travail lors d’une attaque. La sauvegarde infonuagique peut être une bonne option, à condition de vérifier les délais de conservation, les versions disponibles et les droits d’accès.
Les données à protéger ne se limitent pas aux documents Word et aux feuilles de calcul. Pensez aux bases de données, aux fichiers comptables, aux courriels, aux devis, aux photos de projets, aux configurations réseau et aux licences de logiciels. Une petite entreprise peut reprendre ses activités beaucoup plus rapidement si elle a aussi conservé la configuration de ses postes et de ses équipements.
Planifiez un test de restauration au moins quelques fois par année. Récupérez un dossier, ouvrez les fichiers et mesurez le temps nécessaire. Ce test révèle souvent les mauvaises surprises : un dossier oublié, une sauvegarde incomplète ou une personne qui ne sait pas où trouver les accès.
3. Mettre à jour les postes, serveurs et équipements réseau
Les mises à jour ne servent pas seulement à ajouter des fonctions. Elles corrigent des failles exploitées par des attaques automatisées. Un poste sous une version trop ancienne de Windows, un routeur jamais mis à jour ou un logiciel de prise de contrôle à distance mal configuré peut devenir une cible facile.
La priorité est de garder à jour le système d’exploitation, le navigateur, les logiciels de bureautique, les lecteurs PDF, les outils de téléaccès et le logiciel de sécurité. Les mises à jour doivent être planifiées pour limiter les interruptions, mais elles ne devraient pas être repoussées pendant des mois.
Le matériel a aussi une durée de vie utile en sécurité. Un ordinateur incapable de recevoir les mises à jour actuelles peut coûter moins cher à garder à court terme, mais il augmente le risque et fait perdre du temps à l’équipe. Dans certains cas, un ordinateur revalorisé bien choisi constitue une option économique pour remplacer un poste vieillissant tout en restant compatible avec les versions récentes des logiciels.
4. Séparer le réseau des invités et des appareils critiques
Le Wi-Fi d’entreprise ne devrait pas être un seul grand réseau où se retrouvent les postes comptables, les imprimantes, les téléphones, les appareils personnels et les clients de passage. Un visiteur n’a pas besoin d’accéder à une imprimante de bureau, et une télévision intelligente ne devrait pas pouvoir communiquer avec un poste qui contient des dossiers clients.
Un réseau bien configuré sépare au minimum les appareils de travail du réseau invité. Selon la taille de l’entreprise, il peut aussi isoler les systèmes de point de vente, les caméras, les téléphones IP et les équipements connectés. Cette séparation limite les dégâts si un appareil est compromis.
Le routeur fourni par défaut par un fournisseur Internet peut convenir dans un très petit environnement, mais ses fonctions de gestion et de sécurité peuvent être limitées. Une PME qui compte plusieurs employés, qui utilise un serveur ou qui a besoin d’accès à distance gagne à faire évaluer son réseau. La performance et la sécurité vont souvent ensemble : un réseau stable, documenté et bien segmenté est plus facile à dépanner.
5. Former l’équipe contre les faux courriels
Les attaques les plus efficaces ne cassent pas toujours un système. Elles convainquent une personne de cliquer, de transmettre un code ou de payer une fausse facture. Les fraudeurs imitent un fournisseur, un dirigeant, un transporteur ou même un collègue. Le message peut paraître crédible, surtout lors d’une journée chargée.
La formation n’a pas besoin d’être longue ni théorique. Montrez à l’équipe comment repérer une adresse d’expéditeur inhabituelle, une pièce jointe inattendue, un ton urgent ou une demande de changement bancaire. Établissez une règle simple : tout changement de coordonnées de paiement doit être validé par un autre canal, idéalement au téléphone avec un numéro déjà connu.
Il faut aussi créer un climat où les employés peuvent signaler un doute sans gêne. Mieux vaut vérifier un courriel légitime pendant deux minutes que lancer un paiement frauduleux ou fournir des identifiants à un criminel.
6. Prévoir les départs, les pertes et les urgences
La cybersécurité PME inclut la gestion quotidienne des personnes et du matériel. Lorsqu’un employé quitte, ses accès doivent être désactivés rapidement, ses appareils récupérés et les mots de passe partagés modifiés. Cette étape est souvent oubliée dans le feu d’un départ, alors qu’elle est facile à intégrer à une liste de fin d’emploi.
Les portables, téléphones et clés USB méritent aussi des règles claires. Le chiffrement du disque protège les données si un appareil est perdu ou volé. Le verrouillage automatique de l’écran réduit les risques dans un commerce, un bureau partagé ou un véhicule. Pour les appareils mobiles, la possibilité d’effacer les données à distance peut sauver beaucoup de temps et de stress.
Préparez enfin un plan d’incident court et utilisable. Il doit indiquer qui appeler, quels comptes bloquer, comment isoler un poste suspect et où trouver les sauvegardes. Un plan de deux pages, connu par les bonnes personnes, vaut mieux qu’un document de cinquante pages que personne ne consulte.
7. Choisir une protection adaptée à votre réalité
Il n’existe pas une seule recette. Une entreprise de deux personnes sans serveur n’a pas les mêmes besoins qu’un cabinet qui manipule des informations sensibles, qu’un commerce avec des terminaux de paiement ou qu’une équipe qui travaille souvent à distance. La conformité, le budget, les assurances et le type de données détenues influencent aussi les décisions.
Cela dit, certains compromis sont rarement rentables : désactiver les mises à jour pour éviter un redémarrage, utiliser le même mot de passe partout ou négliger les sauvegardes pour économiser quelques dollars. Le coût d’un arrêt de service, d’une perte de données ou d’une fraude dépasse vite celui d’une préparation raisonnable.
Un inventaire des postes, logiciels, comptes et équipements réseau constitue un excellent point de départ. Une fois cette liste faite, vous pouvez corriger les priorités les plus urgentes sans tout remplacer d’un coup. Centre Réparatech peut aussi aider les entreprises locales à évaluer leurs postes, leur réseau et les besoins de soutien technique de façon concrète.
La meilleure prochaine action est simple : choisissez cette semaine un compte critique, une sauvegarde et un poste de travail, puis vérifiez-les réellement. Trois vérifications bien faites donnent souvent plus de résultats qu’un grand projet de sécurité remis à plus tard.